
Servomecanismos
Ciberataques afectan sistemas de alerta de emergencia en Rusia y Ucrania
Ucrania y Rusia reportaron ciberataques contra sus aplicaciones móviles de alertas de emergencia, mediante las cuales se difundieron mensajes falsos sobre amenazas nucleares, químicas y ataques militares
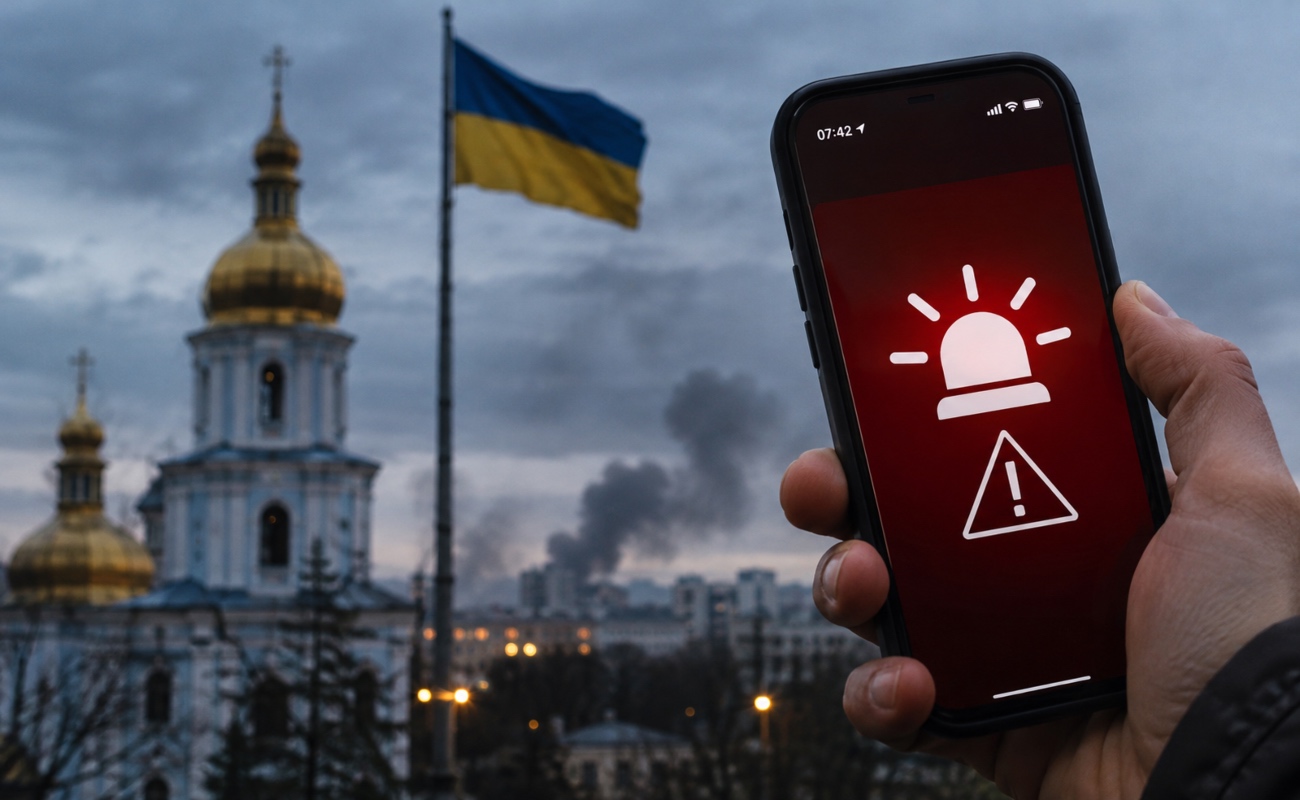 Aplicaciones móviles de emergencia en Rusia y Ucrania fueron comprometidas mediante ciberataques que difundieron falsas alertas nucleares y químicas.
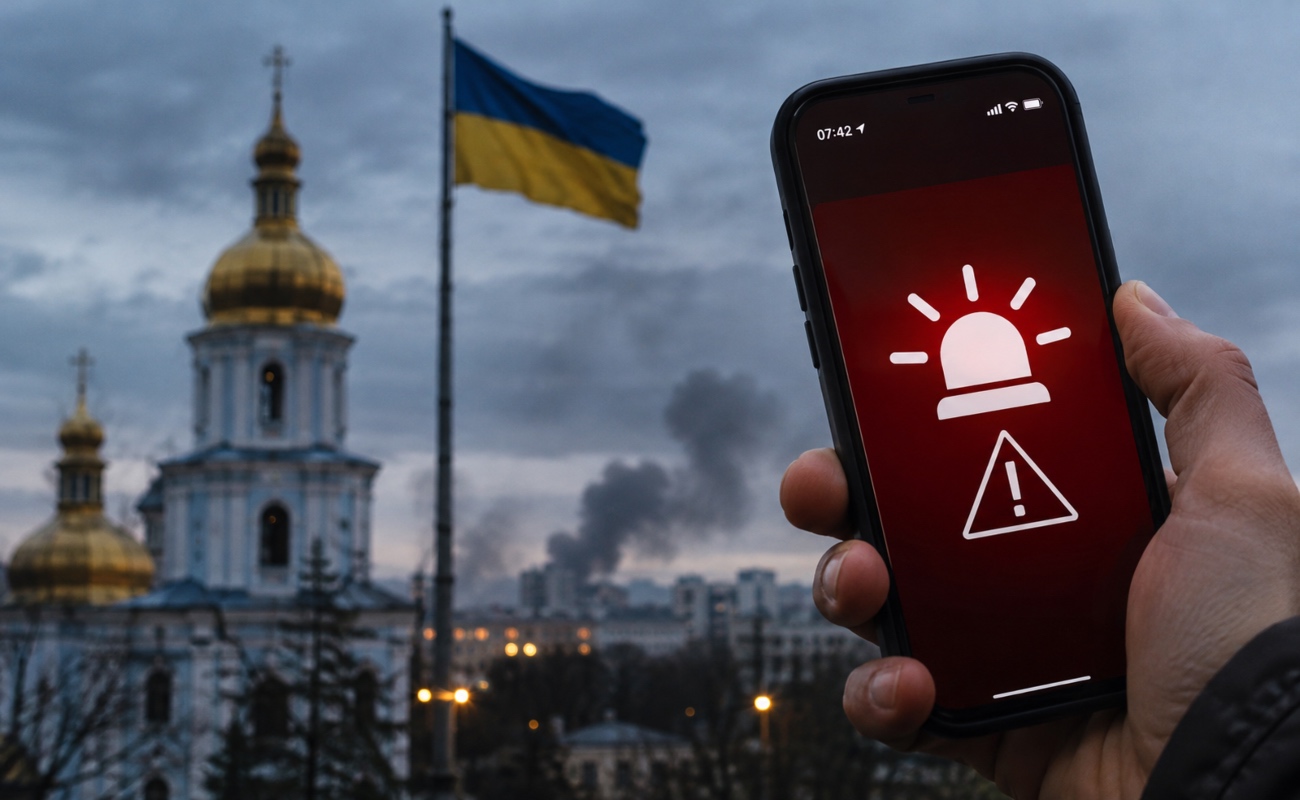
Los sistemas digitales de alerta de emergencia de Ucrania y Rusia fueron objeto de ciberataques durante la noche del domingo 1 de noviembre y las primeras horas del lunes, provocando la difusión de notificaciones falsas sobre supuestas amenazas nucleares, contaminación radiactiva y ataques químicos contra distintas regiones de ambos países.
En Ucrania, la aplicación móvil Air Alert, utilizada por millones de personas para recibir advertencias sobre ataques aéreos con misiles y drones, comenzó a distribuir mensajes que alertaban sobre niveles peligrosos de radiación en Kiev, posibles ataques químicos y enfrentamientos armados en las calles.
Algunas notificaciones también hacían referencia al supuesto lanzamiento del misil hipersónico ruso Oreshnik, generando confusión entre los usuarios.
La Fuerza Aérea ucraniana confirmó que la aplicación había sido objeto de una interferencia informática y aclaró que no existía una amenaza radiactiva. Los responsables de la plataforma suspendieron temporalmente las notificaciones mientras investigaban el incidente e implementaban medidas de seguridad adicionales.
Las autoridades recomendaron a la población consultar los canales oficiales de comunicación y evitar abrir enlaces incluidos en mensajes sospechosos, ante la posibilidad de que el incidente también estuviera relacionado con intentos de phishing.
Rusia también reporta una intrusión informática
Horas después, el Ministerio de Situaciones de Emergencia de Rusia informó que su propia aplicación móvil había sufrido un ciberataque que permitió distribuir información falsa entre los usuarios.
Entre los mensajes difundidos se encontraban advertencias sobre supuestos ataques con ojivas nucleares en distintas regiones del territorio ruso, acompañadas de recomendaciones para almacenar alimentos y refugiarse en sótanos.
El organismo confirmó que trabajaba para corregir la vulnerabilidad y restablecer el funcionamiento habitual de la aplicación.
El portavoz del Kremlin, Dmitri Peskov, señaló que los recursos electrónicos de las instituciones gubernamentales rusas se encuentran constantemente expuestos a ciberataques y destacó la necesidad de fortalecer la protección de sus plataformas digitales.
Aunque ambos países reportaron incidentes similares con pocas horas de diferencia, hasta el momento no existe una atribución independiente y concluyente que permita establecer quién estuvo detrás de cada ataque.
La infraestructura digital también forma parte del campo de batalla
Los incidentes ponen de manifiesto una dimensión cada vez más relevante de los conflictos contemporáneos: la vulnerabilidad de los sistemas digitales utilizados para mantener informada y proteger a la población civil.
Las aplicaciones de emergencia funcionan como canales complementarios de comunicación entre las autoridades y los ciudadanos. Su compromiso puede provocar pánico, difundir información engañosa y debilitar la confianza pública en las instituciones.
Sin embargo, las autoridades ucranianas aclararon que el ataque contra Air Alert no comprometió las operaciones de sus fuerzas armadas, debido a que la aplicación funciona de manera independiente de los sistemas militares de comando y control. En ambos países continuaron operando otros mecanismos de comunicación, como sirenas, altavoces y canales oficiales.
Más allá de los daños técnicos, el principal riesgo de este tipo de intrusiones consiste en afectar la credibilidad de las advertencias oficiales. Cuando una población recibe repetidamente notificaciones falsas, puede comenzar a ignorar mensajes auténticos en situaciones de peligro.
La coincidencia de los ataques en Rusia y Ucrania refleja cómo la ciberseguridad se ha convertido en un componente estratégico de la guerra moderna. La protección de redes, aplicaciones y servicios públicos ya no representa únicamente una cuestión tecnológica, sino también un elemento fundamental para la seguridad de la población.
TAGS
TE PUEDE INTERESAR
La inteligencia artificial transforma las operaciones militares de Estados Unidos
Intel sufre desplome bursátil histórico ante la debilidad del mercado de PC y los desafíos de la industria de IA
Samsung alcanza ganancias récord impulsada por el auge mundial de la inteligencia artificial